Requisitos de Consentimento do RGPD: O Que Conta Como Consentimento Válido (2026)
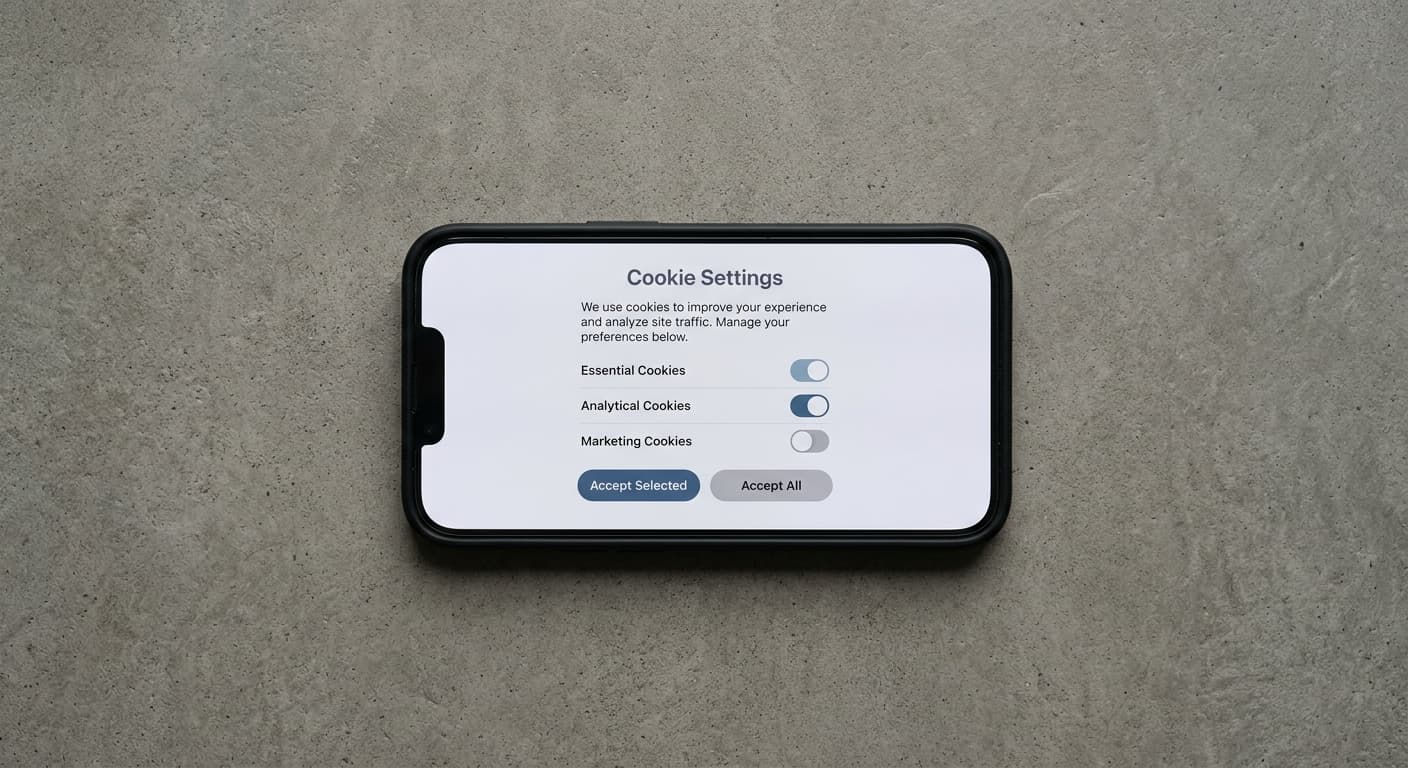
Nos termos do artigo 4(11) do RGPD, o consentimento válido exige quatro condições cumulativas: a pessoa deve concedê-lo livremente, para uma finalidade específica, com informação completa e por meio de uma ação afirmativa inequívoca. O artigo 7 exige, em seguida, que os controladores documentem esse consentimento, permitam uma retirada fácil e evitem condicionar o acesso ao serviço à aceitação de tratamentos não essenciais.
O consentimento é uma das seis bases legais para o tratamento de dados pessoais segundo o RGPD. Quando uma organização se baseia nele, os padrões exigidos são rigorosos. Uma política de privacidade escondida nos termos e condições não é suficiente. Uma caixa pré-marcada não é suficiente. A inércia também não é suficiente.
Obter o consentimento de forma incorreta pode gerar multas por parte das autoridades. Errar em larga escala (como o Google e a SHEIN descobriram em setembro de 2025) pode significar sanções de nove dígitos. Este guia explica o que exige o consentimento válido, quando o consentimento é a base correta (e quando não é) e o que significam, na prática, os desenvolvimentos regulatórios de 2024 a 2026.
Para uma visão geral completa do regulamento, veja O Que É o RGPD. Para as regras específicas sobre cookies, veja o guia da Diretiva ePrivacy. Para um programa de conformidade passo a passo, veja a lista de verificação de conformidade com o RGPD.
Este artigo tem fins exclusivamente informativos e não constitui aconselhamento jurídico. Consulte um advogado especializado em proteção de dados ou um profissional de privacidade para orientação específica sobre a sua situação.
Resposta Rápida: O Que Torna o Consentimento Válido Segundo o Regulamento Geral sobre a Proteção de Dados (RGPD)?
O artigo 4(11) do RGPD define o consentimento como "qualquer manifestação de vontade, livre, específica, informada e inequívoca, pela qual o titular dos dados aceita, mediante declaração ou ato positivo inequívoco, que os dados pessoais que lhe dizem respeito sejam objeto de tratamento".
Os quatro elementos devem estar presentes simultaneamente. A ausência de qualquer um deles invalida totalmente o consentimento.
- Livre (escolha genuína, sem coação, sem vinculação a condições não relacionadas)
- Específico (consentimento separado para cada finalidade distinta)
- Informado (explicação clara, em linguagem simples, sobre quem, o quê e por quê, antes de a pessoa decidir)
- Inequívoco (um ato positivo de adesão; o silêncio ou a inércia nunca são suficientes)
O artigo 7 acrescenta, então, condições sobre como o consentimento deve ser gerido depois de obtido. As Diretrizes 05/2020 do CEPD sobre consentimento continuam sendo a interpretação de referência desses requisitos.
Os Quatro Elementos em Detalhe
1. Livremente Concedido
O consentimento só é válido se a pessoa tiver uma escolha genuína e livre e puder recusar sem sofrer qualquer prejuízo.
Desequilíbrio de poder. Quando existe um desequilíbrio significativo entre o controlador e o titular dos dados, é pouco provável que o consentimento seja considerado livremente concedido. O exemplo mais claro é a relação de trabalho. Os empregados podem sentir que não têm capacidade prática de recusar os pedidos de tratamento de dados feitos pelo empregador. As diretrizes do CEPD alertam que, na maioria dos contextos trabalhistas, o consentimento não será uma base válida justamente por causa dessa assimetria.
Condicionalidade. Nos termos do artigo 7(4), as organizações não podem vincular o consentimento para tratamentos não essenciais ao acesso a um serviço. Um site de comércio eletrônico que exige que os clientes consintam em receber e-mails de marketing como condição para concluir uma compra invalida esse consentimento. O consentimento não é livre se a recusa bloquear o serviço.
Granularidade. Uma única caixa de seleção "concordo com todos os usos de dados" que abrange várias finalidades não relacionadas não satisfaz o requisito de especificidade e compromete a liberdade de escolha. As pessoas devem poder aceitar algumas finalidades e recusar outras de forma independente.
Sem prejuízo. Recusar ou retirar o consentimento não pode acarretar nenhuma penalidade, degradação do serviço ou restrição de acesso além do estritamente necessário. Se uma plataforma reduz funcionalidades para usuários que recusam um tratamento de dados opcional, o consentimento obtido dos que aceitam fica sujeito a contestação.
2. Específico
O consentimento deve estar vinculado a cada finalidade individual de tratamento. Um consentimento genérico que abranja todos os usos de dados atuais e futuros é inválido.
Segundo o considerando 32, se o tratamento tiver vários fins, deverá ser dado um consentimento para todos esses fins, e as diretrizes do CEPD tratam o consentimento separado para cada finalidade distinta (granularidade) como parte do que torna o consentimento específico e livre. Se uma organização coleta endereços de e-mail para uma newsletter e também deseja compartilhá-los com anunciantes terceiros, ela precisa de dois pedidos de consentimento separados, apresentados de forma independente, e não agrupados em uma única caixa de seleção.
O desvio de finalidade é um problema comum. Uma organização que posteriormente deseja usar os dados para uma finalidade não coberta pelo consentimento original não pode simplesmente se basear nesse consentimento original. Ela deve buscar um novo consentimento específico para a nova finalidade, ou identificar uma base legal diferente.
3. Informado
As pessoas devem receber informações suficientes para tomar uma decisão significativa antes de consentir. A orientação da Comissão Europeia especifica que o seguinte deve ser divulgado no momento do pedido de consentimento:
- A identidade do controlador
- A finalidade específica de cada operação de tratamento
- Os tipos de dados que serão coletados e tratados
- O direito de retirar o consentimento a qualquer momento
- Se os dados serão usados para decisões automatizadas ou definição de perfis
- Quaisquer transferências internacionais de dados, se aplicável
Essa informação deve ser apresentada em linguagem clara e simples. Escondê-la atrás de um link para uma extensa política de privacidade, ou apresentá-la em linguagem jurídica complexa, não satisfaz o requisito de estar informado. O CEPD tem entendido de forma consistente que avisos em camadas (resumos curtos com links acessíveis para o detalhamento completo) são aceitáveis, mas a informação essencial deve ser genuinamente acessível e compreensível antes de a ação de consentimento ser realizada.
4. Inequívoco (Ação Afirmativa Clara)
O RGPD e o considerando 32 são explícitos: o silêncio, as caixas pré-marcadas e a inércia não constituem consentimento.
As ações afirmativas válidas incluem:
- Marcar uma caixa de adesão que estava desmarcada
- Clicar em um botão "Eu consinto" ou "Aceitar" onde as informações sobre o tratamento são apresentadas de forma clara
- Escolher configurações específicas em um painel de privacidade
- Assinar um formulário de consentimento por escrito
- Fazer uma declaração oral (embora documentar isso seja difícil)
Rolar uma página, permanecer em um site depois que um aviso aparece, ou deixar de desmarcar uma caixa pré-marcada não são ações afirmativas. O caso Planet49 (TJUE, processo C-673/17, outubro de 2019) resolveu essa questão de forma conclusiva: o Tribunal decidiu que uma caixa pré-marcada não constitui consentimento válido nem segundo a Diretiva ePrivacy, nem segundo o RGPD, porque não reflete um comportamento ativo do usuário.
As Condições do Artigo 7 para a Gestão do Consentimento
O artigo 4(11) define o que é o consentimento. O artigo 7 rege como ele deve ser gerido depois de obtido.
Demonstrabilidade (Artigo 7(1))
O controlador deve ser capaz de demonstrar que o titular dos dados consentiu. Trata-se de uma obrigação contínua, não de um evento único. A orientação da ICO sobre o registro do consentimento recomenda documentar:
- Quem consentiu (detalhes suficientes para identificar a pessoa)
- Quando consentiu (data e hora)
- O que lhe foi informado no momento (a declaração ou o formulário de consentimento exato, tal como apresentado)
- Como consentiu (caixa de seleção on-line, verbalmente, formulário assinado)
- Se o consentimento foi retirado posteriormente, e quando
Armazenar apenas um indicador de "consentimento = verdadeiro" não é suficiente. Se a declaração de consentimento mudar posteriormente, é preciso manter o histórico de versões para que a organização possa comprovar exatamente o que cada pessoa aceitou naquele momento.
Inteligibilidade e Acessibilidade (Artigo 7(2))
Quando o consentimento é dado no contexto de uma declaração escrita que também trata de outras questões (como os termos de serviço), o pedido de consentimento deve ser claramente destacável, em linguagem simples, e não deve usar uma redação desnecessariamente complexa. Qualquer disposição que não esteja em conformidade com o RGPD não é vinculativa.
Direito de Retirada (Artigo 7(3))
Duas regras não são negociáveis.
A retirada deve ser tão fácil quanto conceder o consentimento. Se o consentimento foi dado com um clique, a retirada deve ser, na prática, igualmente fácil (Diretrizes 05/2020 do CEPD, parágrafo 114). Exigir uma ligação telefônica, uma carta ou a navegação por vários menus de configuração de conta para retirar um consentimento originalmente dado ao marcar uma caixa constitui uma infração. Medidas de fiscalização já citaram diretamente essa violação.
O direito de retirada deve ser comunicado antes de o consentimento ser obtido. Informar as pessoas sobre o direito de retirada somente depois de já terem consentido não satisfaz o artigo 7(3).
A retirada não tem efeito retroativo. O tratamento realizado enquanto o consentimento era válido permanece lícito. No entanto, a organização deve cessar imediatamente todo tratamento baseado nesse consentimento a partir de então.
Ausência de Prejuízo (Artigo 7(4))
A regra da condicionalidade é aqui consagrada: ao avaliar se o consentimento foi livremente concedido, deve-se ter em máxima consideração se a execução de um contrato está condicionada ao consentimento para um tratamento que não é necessário para esse contrato.
Consentimento Versus as Outras Cinco Bases Legais
O consentimento é apenas uma das seis bases legais previstas no artigo 6. Muitas organizações recorrem ao consentimento por padrão quando uma base diferente seria mais simples, mais estável e juridicamente mais sólida.
| Base Legal | Quando Se Aplica |
|---|---|
| Contrato (Art. 6(1)(b)) | O tratamento é necessário para a execução de um contrato com o titular dos dados, ou para adotar medidas pré-contratuais a seu pedido |
| Obrigação legal (Art. 6(1)(c)) | O tratamento é exigido pelo direito da UE ou do Estado-Membro (por exemplo, declarações fiscais, conformidade com regras de prevenção à lavagem de dinheiro) |
| Interesses vitais (Art. 6(1)(d)) | Proteger a vida de alguém que não pode consentir |
| Interesse público (Art. 6(1)(e)) | Exercer autoridade oficial ou executar uma tarefa de interesse público |
| Legítimo interesse (Art. 6(1)(f)) | Os interesses do controlador ou de um terceiro prevalecem sobre os direitos do titular dos dados, após um teste de ponderação documentado |
| Consentimento (Art. 6(1)(a)) | O titular dos dados concorda livremente com o tratamento específico |
Por que escolher o consentimento sem cuidado gera problemas. O consentimento gera uma carga de gestão contínua: manter registros, oferecer mecanismos de retirada, obter novamente o consentimento quando as finalidades mudam e tratar pedidos de retirada. Se uma base diferente se aplica legitimamente, quase sempre é mais prático utilizá-la. A orientação da ICO sobre quando o consentimento é adequado recomenda o uso do consentimento apenas quando se deseja genuinamente dar às pessoas um controle contínuo sobre um tratamento que, de outra forma, não seria exigido.
As organizações também não podem mudar de base retroativamente. Se o consentimento é retirado, a organização não pode simplesmente declarar que estava se baseando no legítimo interesse desde o início, a menos que essa base realmente se aplicasse desde o começo e estivesse documentada como tal.
Consentimento Explícito para Dados de Categoria Especial
O artigo 9 proíbe o tratamento de categorias especiais de dados (dados de saúde, biométricos, genéticos, de origem racial ou étnica, opiniões políticas, convicções religiosas, filiação sindical e dados relativos à vida sexual ou à orientação sexual), salvo se uma exceção específica se aplicar. Uma dessas exceções é o "consentimento explícito".
O consentimento explícito é um padrão mais rigoroso do que o consentimento comum. Ele exige:
- Uma declaração clara e expressa que faça referência específica à categoria de dados sensíveis e à finalidade do tratamento
- Confirmação ativa e inequívoca (o consentimento implícito ou inferido nunca é suficiente para dados de categoria especial)
- Um consentimento separado de qualquer consentimento geral para outros tratamentos
Um genérico "concordo com o tratamento dos meus dados" não satisfaz o consentimento explícito para dados de saúde. O consentimento deve indicar diretamente o tipo de dado e a finalidade.
Consentimento de Menores (Artigo 8)
O artigo 8 impõe requisitos adicionais quando serviços da sociedade da informação (SSI) são oferecidos diretamente a menores. Um SSI abrange plataformas de redes sociais, aplicativos, jogos on-line, serviços de streaming e a maioria dos sites comerciais que coletam dados pessoais.
Limites de Idade na Europa
O RGPD estabelece o limite de idade padrão em 16 anos. Abaixo dessa idade, é necessário o consentimento dos pais ou responsáveis. Os Estados-Membros podem reduzir esse limite para no mínimo 13 anos. O resultado é um mosaico de regras:
| Idade | Países |
|---|---|
| 13 | Bélgica, Estônia, Finlândia, Letônia, Malta, Portugal, Suécia |
| 14 | Áustria, Bulgária, Chipre, Itália, Lituânia, Espanha |
| 15 | República Tcheca, Dinamarca, França, Grécia, Eslovênia |
| 16 | Croácia, Alemanha, Hungria, Irlanda, Luxemburgo, Países Baixos, Polônia, Romênia, Eslováquia |
Um serviço que opera em vários Estados-Membros da UE deve aplicar o limite de idade de cada país aos usuários daquele país, e não uma única idade válida para toda a UE.
Os limites mudam, portanto consulte a lei nacional vigente em vez de uma tabela antiga. A Dinamarca elevou seu limite de 13 para 15 anos com efeitos a partir de 1º de janeiro de 2024 (Lov nr. 1783 af 28. december 2023, agora consolidada como LBK nr. 289 af 08/03/2024, seção 6(2)). A Tchéquia tem o limite de 15 anos desde a Lei n.º 110/2019 Sb., seção 7. A Croácia fixa 16 anos nos termos da Narodne novine 42/2018, artigo 19. Alemanha, Hungria, Luxemburgo, Países Baixos, Polônia e Romênia aplicam o limite padrão do RGPD de 16 anos porque suas leis de execução não fixam idade inferior. Em outubro de 2026, reverificamos Irlanda (16, Data Protection Act 2018, seção 31), Suécia (13, Lei 2018:218) e Chipre (14, Lei 125(I)/2018) nos textos nacionais; confirme os demais valores na lei nacional vigente antes de confiar neles.
Verificação e Garantia de Idade
O artigo 8(2) exige "esforços razoáveis" para verificar que o consentimento parental foi concedido. O que conta como razoável é proporcional aos riscos do tratamento envolvido. A Declaração 1/2025 do CEPD sobre garantia de idade aborda o uso crescente de ferramentas técnicas de verificação de idade e reconhece que a estimativa de idade, a verificação de idade e a autodeclaração representam diferentes níveis de garantia, adequados a diferentes contextos de risco.
A garantia de idade também é cada vez mais relevante sob a Lei dos Serviços Digitais (DSA), que impõe obrigações específicas às plataformas on-line em relação a menores (artigo 28 da DSA). As Diretrizes 3/2025 do CEPD sobre a interação entre a DSA e o RGPD, adotadas em versão final em 17 de setembro de 2026 após consulta pública, tratam de como esses regimes interagem, inclusive quanto à garantia de idade.
Serviços Preventivos e de Aconselhamento
O artigo 8 não se aplica a serviços de aconselhamento e prevenção oferecidos diretamente a menores para proteger o seu bem-estar. Esses serviços podem tratar os dados de menores sem consentimento parental quando o envolvimento dos pais for contrário ao interesse da criança.
Consentimento de Cookies e a Diretiva ePrivacy
O consentimento de cookies atualmente opera sob a Diretiva ePrivacy (Diretiva 2002/58/CE), não diretamente sob o RGPD. Quando os cookies envolvem dados pessoais, o RGPD se aplica ao tratamento subsequente desses dados, mas a permissão para instalar o cookie em primeiro lugar é regida pela ePrivacy. Para o marco completo, veja o guia da Diretiva ePrivacy.
A Regra Fundamental: O Consentimento É Obrigatório para Cookies Não Essenciais
O legítimo interesse não pode ser usado como base para instalar cookies não essenciais. A Diretiva ePrivacy exige consentimento para armazenar informações no dispositivo de um usuário. Esse consentimento deve atender a todos os padrões do RGPD. Isso foi confirmado no caso Planet49 (processo C-673/17) e é reiterado na orientação sobre cookies de todas as principais autoridades de proteção de dados.
Cookies Que Exigem Consentimento
- Cookies de análise e medição (Google Analytics e ferramentas semelhantes)
- Cookies de publicidade e rastreamento comportamental
- Plugins de redes sociais e botões de compartilhamento
- Cookies de personalização que não são estritamente necessários para o serviço
Cookies Que Não Exigem Consentimento
Os cookies estritamente necessários estão isentos. Isso inclui:
- Gerenciamento de sessão (carrinhos de compra, estado de login)
- Cookies de segurança e prevenção de fraude
- Tokens de balanceamento de carga
- Cookies de preferência do usuário para acessibilidade ou configurações de idioma
Requisitos dos Banners de Cookies
O relatório da Força-Tarefa de Banners de Cookies do CEPD identificou as infrações mais comuns:
- Ausência de uma opção "rejeitar tudo" na primeira camada (o que torna a recusa mais difícil do que a aceitação)
- Caixas pré-marcadas para cookies opcionais
- Padrões de design enganosos que induzem os usuários a aceitar
- Invocação do legítimo interesse como base para cookies de publicidade
- Tornar a retirada do consentimento de cookies mais difícil do que concedê-lo
As Diretrizes 03/2022 do CEPD sobre padrões de design enganosos tratam em detalhe da manipulação de banners e se aplicam tanto a plataformas de redes sociais quanto a outros serviços on-line.
O Modelo de "Consentimento ou Pagamento" e o Parecer 08/2024 do CEPD
Grandes plataformas on-line têm oferecido cada vez mais aos usuários uma escolha binária: consentir com a publicidade comportamental ou pagar uma taxa de assinatura. Em abril de 2024, o CEPD emitiu o Parecer 08/2024, solicitado pelas autoridades de proteção de dados da Holanda, da Noruega e de Hamburgo.
Conclusão central. Na maioria dos casos, uma grande plataforma on-line não consegue satisfazer os requisitos de um consentimento válido quando apresenta aos usuários apenas uma escolha binária entre consentir com o tratamento de dados para publicidade comportamental ou pagar uma taxa. O parecer não declara que esses modelos são sempre ilícitos, mas estabelece condições rigorosas.
O que o parecer exige:
- A opção de "consentimento" deve satisfazer genuinamente todas as quatro condições de consentimento do RGPD, incluindo a de ser livremente concedido.
- A alternativa paga deve ser um serviço genuinamente equivalente, e não uma versão degradada.
- As plataformas devem considerar oferecer uma terceira opção: acesso sustentado por publicidade contextual (não comportamental), que não exija tratamento de dados pessoais além do estritamente necessário para a exibição do conteúdo.
- A taxa cobrada não pode ser fixada em um valor tão alto que coaja, na prática, o consentimento de usuários que não podem pagar.
O CEPD se comprometeu a desenvolver diretrizes mais completas sobre os modelos de "consentimento ou pagamento", com um alcance mais amplo.
A Meta tentou anular o parecer e não conseguiu. O Tribunal Geral rejeitou a ação por despacho de 29 de abril de 2025 no processo T-319/24, em parte por inadmissível e em parte por manifestamente desprovida de fundamento jurídico, entendendo que um parecer do artigo 64(2) não é um ato impugnável. O recurso da Meta, processo C-454/25 P, foi interposto em 10 de julho de 2025 e, em outubro de 2026, o EUR-Lex não mostrava nenhum acórdão.
Esse parecer é diretamente relevante para plataformas de redes sociais, editoras de notícias e qualquer serviço que tenha implementado, ou esteja considerando implementar, uma alternativa baseada em assinatura ao acesso gratuito financiado por publicidade.
DMA e RGPD: Obrigações dos Gatekeepers
Para plataformas designadas como "gatekeepers" (controladoras de acesso) segundo a Lei dos Mercados Digitais (DMA), aplicam-se restrições adicionais. Em outubro de 2025, o CEPD e a Comissão Europeia publicaram, para consulta pública, o projeto de diretrizes conjuntas sobre a interação entre a DMA e o RGPD, cujo prazo terminou em 4 de dezembro de 2025. O projeto esclarece como os gatekeepers devem implementar o artigo 5(2) da DMA (que exige uma escolha específica e um consentimento válido para combinar dados pessoais entre os principais serviços de plataforma) de forma também compatível com o RGPD. Em outubro de 2026, a página de consulta do CEPD ainda remetia apenas à versão submetida a consulta, e não encontramos nenhuma versão final adotada. Para plataformas que são simultaneamente gatekeepers sob a DMA e sujeitas ao RGPD, os dois conjuntos de requisitos se aplicam ao mesmo tempo.
A fiscalização já se seguiu. Em 23 de abril de 2025, a Comissão adotou sua primeira decisão de descumprimento da DMA contra a Meta e aplicou-lhe uma multa de 200 milhões de euros. A Comissão constatou que o modelo binário de "consentimento ou pagamento" da Meta no Facebook e no Instagram, de novembro de 2023, não dava aos usuários a escolha específica exigida para optar por um serviço que usa menos de seus dados pessoais, mas que é, de resto, equivalente ao serviço de anúncios personalizados, e não lhes permitia exercer o direito de consentir livremente com a combinação de seus dados pessoais. A decisão abrange de março de 2024, quando as obrigações da DMA se tornaram juridicamente vinculativas, a novembro de 2024, quando a Meta introduziu um modelo revisado. Em dezembro de 2025, a Comissão tomou nota do compromisso da Meta de oferecer aos usuários da UE, a partir de janeiro de 2026, a escolha entre consentir em compartilhar todos os seus dados para anúncios totalmente personalizados e compartilhar menos dados pessoais para uma publicidade personalizada mais limitada, e disse que, uma vez implementado, solicitará opiniões e evidências sobre seu impacto e adesão.
Erros Comuns de Consentimento
As decisões de fiscalização das autoridades de proteção de dados e as conclusões de auditorias do CEPD identificam de forma consistente as mesmas falhas. Estas são as mais comuns:
1. Tratar o consentimento como a base padrão sem avaliar alternativas. Muitas organizações "lavam" com consentimento operações que poderiam se basear legitimamente na necessidade contratual ou no legítimo interesse. Isso cria obrigações de retirada desnecessárias e complica as operações quando os usuários exercem posteriormente o direito de retirada.
2. Caixas pré-marcadas ou ausência de opção de rejeição. Ainda é a infração de consentimento de cookies mais citada. A opção de rejeição deve ser tão visível e tão fácil de usar quanto a opção de aceitação na primeira camada de qualquer banner de cookies.
3. Tornar a retirada mais difícil do que a concessão do consentimento. Exigir ligações telefônicas, cartas ou a navegação por configurações de conta escondidas para desfazer um consentimento dado com o clique de um botão é uma violação direta do artigo 7(3).
4. Consentimento agrupado. Uma única caixa de seleção que abrange a assinatura de newsletter, a definição de perfis para publicidade e o compartilhamento de dados com terceiros é inválida. Cada finalidade precisa de uma caixa de seleção separada, apresentada de forma independente.
5. Ausência de controle de versões nas declarações de consentimento. Alterar um formulário de consentimento sem manter a versão anterior significa que a organização não consegue comprovar com o que exatamente cada pessoa que consentiu antes da mudança concordou.
6. Classificar incorretamente cookies de análise como estritamente necessários. Medir como os usuários navegam em um site é útil, mas não é estritamente necessário para prestar o serviço. Os cookies de análise exigem consentimento.
7. Continuar o tratamento após a retirada. Os sistemas precisam ter um mecanismo para cessar imediatamente o tratamento baseado em consentimento quando uma retirada é registrada. Atrasos em sistemas subsequentes alimentados por um CRM são uma fonte recorrente de reclamações.
8. Usar o legítimo interesse para rastreamento baseado em cookies. Isso continua expressamente proibido pelo atual marco da ePrivacy. Citá-lo em um aviso de consentimento de cookies não o torna lícito.
Exemplos de Fiscalização
CNIL Contra o Google (Setembro de 2025, 325 Milhões de Euros)
A CNIL francesa aplicou uma multa combinada de 325 milhões de euros ao Google LLC (200 milhões de euros) e à Google Ireland Limited (125 milhões de euros) em setembro de 2025. A investigação, motivada por uma denúncia da NOYB, identificou duas infrações distintas. Primeiro, o Gmail exibia mensagens promocionais inseridas entre e-mails privados nas caixas de entrada dos usuários sem consentimento. Segundo, durante a criação de contas, até outubro de 2023 era mais difícil recusar os cookies de publicidade personalizada do que aceitá-los, os usuários eram orientados para cookies de publicidade personalizada em vez de publicidade genérica, e não eram claramente informados de que aceitar os cookies de publicidade era condição para usar os serviços do Google, de modo que o consentimento obtido não era válido (artigo 82 da lei francesa de proteção de dados). A infração relativa ao Gmail enquadrava-se no artigo L. 34-5 do Código francês de Correios e Comunicações Eletrônicas. A CNIL ordenou que o Google parasse de inserir anúncios no Gmail sem consentimento prévio e obtivesse consentimento válido para os cookies de publicidade na criação de contas, em um prazo de seis meses.
CNIL Contra a SHEIN (Setembro de 2025, 150 Milhões de Euros)
No mesmo ciclo de fiscalização, a CNIL multou a subsidiária irlandesa da SHEIN, a Infinite Styles Services Co. Limited, em 150 milhões de euros por instalar cookies de publicidade nos dispositivos dos usuários antes de qualquer interação com o banner de consentimento, ou seja, antes de o usuário ter a oportunidade de aceitar ou recusar. A investigação também constatou que, mesmo quando os usuários clicavam em "rejeitar tudo", os cookies continuavam a ser instalados, e os cookies já configurados continuavam a ser lidos. Com aproximadamente 12 milhões de residentes franceses visitando o site mensalmente, a escala do tratamento foi levada em conta na fixação da penalidade.
Publicidade Comportamental da Meta (Decisão Vinculativa do CEPD, 2023)
Em 2023, o CEPD emitiu uma decisão vinculativa urgente determinando que a Comissão de Proteção de Dados da Irlanda ordenasse à Meta que cessasse o tratamento de dados pessoais para publicidade comportamental sem uma base legal válida. Essa decisão, aplicada em toda a UE por meio do mecanismo de balcão único, levou a Meta a abandonar suas justificativas anteriores de "legítimo interesse" e "execução de contrato" em favor de um modelo baseado em consentimento na UE/EEE.
Desenvolvimentos Recentes e Futuros (2025-2026)
Novembro de 2025: O Pacote Digital Omnibus
Em 19 de novembro de 2025, a Comissão Europeia publicou seu Pacote Digital Omnibus, uma ampla iniciativa de simplificação que propõe alterações ao RGPD, à Diretiva ePrivacy, à NIS2 e à Lei de Dados.
As mudanças propostas mais significativas para o consentimento e a legislação de cookies são:
Transferir as regras de cookies para o RGPD. A proposta removeria totalmente o tratamento de dados pessoais do escopo da Diretiva ePrivacy, consolidando as regras de cookies com dados pessoais exclusivamente sob o RGPD. O atual modelo de duas etapas (Diretiva ePrivacy para a permissão de acesso ao dispositivo, RGPD para o tratamento subsequente) seria substituído por uma única regra harmonizada.
Medidas contra a fadiga de consentimento. As propostas incluem uma opção de recusa com um único clique sempre que o consentimento for utilizado para armazenar dados no dispositivo de uma pessoa ou acessá-los (e para o tratamento subsequente), uma restrição a pedidos repetidos de consentimento para a mesma finalidade dentro de seis meses após uma recusa, e um avanço rumo a sinais de preferência legíveis por máquina, baseados no navegador.
Lista de permissões para análises e medição agregada. Uma lista de permissões proposta permitiria que determinados tratamentos de baixo risco à privacidade (incluindo análises básicas e medição agregada de audiência) prosseguissem com base no legítimo interesse, sem banners de consentimento, sujeitos a salvaguardas que incluem a minimização de dados.
Sinais de consentimento baseados no navegador. As propostas preveem padrões técnicos para sinais de consentimento incorporados aos navegadores e sistemas operacionais, tornando desnecessários os diálogos de consentimento site a site para usuários que já expressaram suas preferências. Esses padrões ainda não existem, e o mecanismo não seria obrigatório antes de aproximadamente 2028, na melhor das hipóteses. Os prestadores de serviços de comunicação social ficariam isentos do dever de aceitar esses sinais ao prestar um serviço de comunicação social.
Situação atual. O Digital Omnibus continua sendo uma proposta legislativa. Ele precisa ser acordado pelo Parlamento Europeu e pelo Conselho antes de se tornar lei. Em outubro de 2026, o procedimento 2025/0360(COD) aguardava uma votação em comissão no Parlamento Europeu (projeto de relatório de junho de 2026, alterações de julho de 2026), e o Parlamento não havia adotado nenhuma posição em primeira leitura. Nada nele altera as obrigações de conformidade atuais.
Resumo do CEPD Sobre Consentimento (Abril de 2026)
Em abril de 2026, o CEPD publicou um resumo conciso sobre consentimento para ajudar as organizações a entender quando o consentimento é exigido, como ele deve se apresentar e quais obrigações ele gera. O documento complementa as Diretrizes completas 05/2020 com uma visão geral mais acessível, voltada especialmente para pequenas e médias empresas.
Mais Guias Sobre o RGPD
- O Que É o RGPD para uma visão geral completa do regulamento
- Lista de Verificação de Conformidade com o RGPD para um guia de conformidade passo a passo
- Multas e Sanções do RGPD para dados de fiscalização e as consequências do descumprimento
- Direitos dos Titulares de Dados do RGPD para os oito direitos individuais
- Notificação de Violação de Dados do RGPD: A Regra das 72 Horas para as obrigações de notificação de violações
- RGPD Para Pequenas Empresas para orientações específicas para PMEs
- Lei de Cookies da UE (Diretiva ePrivacy) para o marco completo de consentimento de cookies
- Leis de Privacidade de Dados da UE para a visão geral completa da proteção de dados na UE
Perguntas frequentes
O que conta como consentimento válido segundo o RGPD?
O consentimento válido segundo o RGPD deve ser livre, específico, informado e inequívoco. A pessoa deve realizar uma ação afirmativa clara: marcar uma caixa desmarcada, clicar em um botão de consentimento ou escolher configurações específicas. Caixas pré-marcadas, silêncio, inércia e rolagem de página são expressamente excluídos. Cada finalidade de tratamento precisa de seu próprio consentimento, e a pessoa deve receber informações claras sobre quem trata seus dados e por quê, antes de consentir.
Posso usar caixas pré-marcadas para o consentimento do RGPD?
Não. O RGPD e o considerando 32 proíbem expressamente as caixas pré-marcadas como forma de consentimento. O consentimento exige uma ação afirmativa clara por parte da pessoa. A caixa deve começar desmarcada, e a pessoa deve marcá-la ativamente. O TJUE confirmou isso no caso Planet49 (processo C-673/17, 2019), que decidiu que caixas pré-marcadas não constituem consentimento válido segundo o direito da UE.
Preciso de consentimento para todo tipo de tratamento de dados?
Não. O consentimento é apenas uma das seis bases legais previstas no artigo 6. Pode não ser necessário obter consentimento se o tratamento for necessário para executar um contrato, cumprir uma obrigação legal, proteger interesses vitais, executar uma tarefa de interesse público, ou perseguir legítimos interesses que não prevaleçam sobre os direitos da pessoa. Basear-se no consentimento quando outra base se aplica gera uma carga de gestão e riscos de retirada desnecessários.
A partir de que idade os menores podem consentir segundo o RGPD?
O RGPD estabelece um limite padrão de 16 anos para serviços da sociedade da informação (aplicativos, redes sociais, plataformas on-line). Os Estados-Membros da UE podem reduzir esse limite para no mínimo 13 anos. Na prática, a idade varia: 13 na Bélgica, Estônia, Finlândia, Letônia, Malta, Portugal e Suécia; 14 na Áustria, Bulgária, Chipre, Itália, Lituânia e Espanha; 15 na Tchéquia, Dinamarca, França, Grécia e Eslovênia; 16 na Croácia, Alemanha, Hungria, Irlanda, Luxemburgo, Países Baixos, Polônia, Romênia e Eslováquia. A Dinamarca passou de 13 para 15 anos em 1º de janeiro de 2024. Um serviço que opera em toda a Europa deve aplicar a idade correspondente a cada país.
Como faço para retirar o consentimento segundo o RGPD?
O consentimento pode ser retirado a qualquer momento. O processo de retirada deve ser tão fácil quanto conceder o consentimento. Se o consentimento foi dado com um clique, retirá-lo deve ser igualmente fácil. O direito de retirada deve ser comunicado antes de o consentimento ser obtido. A retirada não afeta a licitude do tratamento realizado antes da retirada, mas a organização deve interromper o tratamento baseado em consentimento a partir de então.
Preciso de consentimento para os cookies do meu site?
Cookies não essenciais (de análise, publicidade, rastreamento, redes sociais) exigem consentimento segundo a Diretiva ePrivacy. Esse consentimento deve atender aos padrões do RGPD. O legítimo interesse não pode ser usado para justificar a instalação de cookies não essenciais. Os cookies estritamente necessários (gerenciamento de sessão, segurança, balanceamento de carga) estão isentos. O Digital Omnibus de novembro de 2025 propõe simplificar essas regras, mas ainda não é lei.
Qual é a diferença entre consentimento e consentimento explícito?
O consentimento comum exige uma ação afirmativa clara para o tratamento padrão de dados pessoais. O consentimento explícito é um padrão mais rigoroso, exigido para dados de categoria especial (saúde, biométricos, genéticos, origem racial ou étnica, opiniões políticas, convicções religiosas, filiação sindical, vida sexual ou orientação sexual). O consentimento explícito exige uma declaração escrita clara que identifique expressamente a categoria de dados sensíveis e a finalidade específica do tratamento; o consentimento implícito ou geral nunca é suficiente.
Um modelo de consentimento ou pagamento é lícito segundo o RGPD?
Não automaticamente. O Parecer 08/2024 do CEPD concluiu que, na maioria dos casos, uma grande plataforma on-line não consegue obter um consentimento válido sob um modelo puramente binário (consentir com a publicidade comportamental ou pagar uma taxa). O CEPD exige que as plataformas também ofereçam uma alternativa genuinamente equivalente que não envolva publicidade comportamental, como o acesso sustentado por publicidade contextual. As taxas não podem ser fixadas em um valor tão alto que coajam, na prática, o consentimento. A opção de consentimento ainda precisa atender a todas as quatro condições de consentimento do RGPD.
O que o Digital Omnibus de novembro de 2025 muda em relação ao consentimento de cookies?
Nada ainda: continua sendo uma proposta legislativa. A Comissão propôs consolidar as regras de cookies no RGPD, introduzir uma lista de permissões para análises básicas, exigir a recusa com um único clique, limitar os pedidos repetidos de consentimento a cada seis meses por finalidade, e permitir sinais de preferência baseados no navegador até cerca de 2028. O procedimento 2025/0360(COD) ainda aguardava uma votação em comissão no Parlamento Europeu em outubro de 2026. Até que a proposta passe pelo processo legislativo da UE e entre em vigor, as regras atuais de consentimento de cookies segundo a Diretiva ePrivacy se aplicam sem alterações.
Atualizações
We updated the page for the EDPB's final Guidelines 3/2025 on the DSA and the GDPR (adopted 17 September 2026), Meta's December 2025 undertaking on less personalised ads under the DMA and the current stage of the Digital Omnibus, corrected the description of the CNIL's September 2025 Google and SHEIN fines, the one-click withdrawal rule, the scope of the proposed single-click refusal and the specific-consent rule, added the proposed media exemption for consent signals, removed an unverified event date, and noted which national age thresholds were re-checked.
Grande expansão: reforma de cookies do Digital Omnibus de novembro de 2025, medidas de fiscalização da CNIL contra o Google (325 milhões de euros) e a SHEIN (150 milhões de euros), diretrizes conjuntas do CEPD e da Comissão sobre a DMA e o RGPD, seção sobre erros comuns de consentimento, componente UpdatesLog.
Publicação inicial.
Fontes e referências
- Texto completo do RGPD: Regulamento (UE) 2016/679(eur-lex.europa.eu).gov
- Diretrizes 05/2020 do CEPD sobre Consentimento segundo o Regulamento 2016/679(edpb.europa.eu).gov
- Resumo do CEPD sobre Consentimento (Abril de 2026)(edpb.europa.eu).gov
- Comissão Europeia: Quando o Consentimento É Válido?(commission.europa.eu).gov
- Comissão Europeia: como deve ser solicitado o meu consentimento?(commission.europa.eu).gov
- ICO: o que é consentimento válido?(ico.org.uk).gov
- ICO: como devemos obter, registrar e gerenciar o consentimento?(ico.org.uk).gov
- ICO: quando o consentimento é apropriado?(ico.org.uk).gov
- Comissão Europeia: existem salvaguardas específicas para os dados de crianças?(commission.europa.eu).gov
- Parecer 08/2024 do CEPD sobre Consentimento Válido no Contexto dos Modelos de Consentimento ou Pagamento(edpb.europa.eu).gov
- Relatório da Força-Tarefa de Banners de Cookies do CEPD (2023)(edpb.europa.eu).gov
- Diretrizes 03/2022 do CEPD sobre Padrões de Design Enganosos(edpb.europa.eu).gov
- ICO: cookies e tecnologias semelhantes (orientações PECR)(ico.org.uk).gov
- Diretrizes 1/2024 do CEPD sobre Legítimo Interesse(edpb.europa.eu).gov
- Diretrizes Conjuntas do CEPD e da Comissão Europeia sobre a Interação entre a DMA e o RGPD(edpb.europa.eu).gov
- CNIL: cookies e anúncios inseridos entre e-mails, Google multado em 325 milhões de euros (1º de setembro de 2025; anúncios do Gmail nos termos do artigo L. 34-5 do CPCE e cookies na criação de contas nos termos do artigo 82 da lei francesa de proteção de dados)(cnil.fr).gov
- CNIL: cookies instalados sem consentimento, SHEIN multada em 150 milhões de euros (1º de setembro de 2025)(cnil.fr).gov
- Comissão Europeia: pacote Digital Omnibus, perguntas e respostas (novembro de 2025)(digital-strategy.ec.europa.eu).gov
- Your Europe: privacidade on-line para empresas(europa.eu).gov
- Diretrizes 3/2025 do CEPD sobre a interação entre a DSA e o RGPD, versão 2.0 (adotadas em 17 de setembro de 2026 após consulta pública)(edpb.europa.eu).gov
- Comissão Europeia (DMA): a Meta compromete-se a dar aos usuários da UE uma escolha sobre anúncios personalizados nos termos da Lei dos Mercados Digitais (8 de dezembro de 2025)(digital-markets-act.ec.europa.eu).gov
- Observatório Legislativo do Parlamento Europeu: procedimento 2025/0360(COD), Digital Omnibus (fase: aguardando decisão em comissão)(oeil.europarl.europa.eu).gov
- Irlanda: Data Protection Act 2018, seção 31 (a idade de uma criança para o artigo 8 é 16 anos)(irishstatutebook.ie).gov
- Suécia: Lag (2018:218) med kompletterande bestämmelser till EU:s dataskyddsförordning (consentimento de crianças a partir de 13 anos)(riksdagen.se).gov
- Chipre: Lei 125(I)/2018 sobre a proteção das pessoas singulares quanto ao tratamento de dados pessoais (consentimento de crianças a partir de 14 anos)(cylaw.org).gov